Μια πολυεπίπεδη επιχείρηση εξαπάτησης, με ψεύτικες συνεντεύξεις εργασίας και παραπλανητικά αρχεία που εγκαθιστούσαν κακόβουλο λογισμικό, αναδύεται πίσω από τη μεγαλύτερη κλοπή κρυπτονομισμάτων στην ιστορία. Η Binance αποκαλύπτει πώς οι χάκερ διείσδυσαν στα συστήματά της, ενώ διαβεβαιώνει ότι οι απώλειες των πελατών έχουν καλυφθεί.
Επί εβδομάδες, οι δράστες της ιστορικής κυβερνοκλοπής από την Binance υποδύονταν recruiters, στελέχη ανθρώπινου δυναμικού και διευθυντικά στελέχη ανύπαρκτων εταιρειών, προκειμένου να κερδίσουν την εμπιστοσύνη εργαζομένων της πλατφόρμας. Η επιχείρηση εξαπάτησης κορυφώθηκε όταν κατάφεραν να πείσουν έναν μηχανικό να κατεβάσει κακόβουλο λογισμικό στον υπολογιστή εργασίας του, ανοίγοντας τον δρόμο για μια ευρύτερη διείσδυση στα εσωτερικά συστήματα.
Σύμφωνα με την ενημέρωση της Binance, η παγίδα περιλάμβανε δύο διαδοχικές συνεντεύξεις. Στην πρώτη, ένας υποτιθέμενος εκπρόσωπος ανθρώπινου δυναμικού παρουσίασε στοιχεία από μέσα κοινωνικής δικτύωσης, ώστε να ενισχύσει την αξιοπιστία του και να κερδίσει την εμπιστοσύνη του προγραμματιστή. Στη δεύτερη, ένα ακόμη πρόσωπο, το οποίο εμφανίστηκε ως διευθύνων σύμβουλος μιας πλασματικής εταιρείας, ζήτησε από τον εργαζόμενο να κατεβάσει ένα αρχείο με κακόβουλο λογισμικό, παρουσιάζοντάς το ως δοκιμασία αξιολόγησης για τη θέση εργασίας.
«Ήταν μια σύνθετη επιχείρηση», ανέφερε στα μέσα κοινωνικής δικτύωσης ο συνδιευθύνων σύμβουλος της Binance, Ρίτσαρντ Τενγκ, επισημαίνοντας ότι οι δράστες χρησιμοποίησαν ακόμη και μηχανισμό αυτοκαταστροφής, ο οποίος διέγραφε εργαλεία και ψηφιακά ίχνη. Η εταιρεία υπογραμμίζει ότι η παραβίαση δεν οφειλόταν σε ένα μεμονωμένο περιστατικό ή ένα λάθος, αλλά σε μια οργανωμένη επιχείρηση που εξελίχθηκε σε διάστημα αρκετών μηνών.
Η διαδρομή της διείσδυσης στα συστήματα
Η εκστρατεία είχε ξεκινήσει ήδη από τον Ιούνιο, όταν ένας άλλος μηχανικός κατέβασε ένα δημοφιλές εργαλείο προγραμματισμού που βασίζεται στην τεχνητή νοημοσύνη. Στη συνέχεια, οι δράστες κατάφεραν να θέσουν υπό τον έλεγχό τους και άλλες συσκευές εργαζομένων, προτού αποκτήσουν πρόσβαση σε συστήματα που συμμετέχουν στη διαδικασία έγκρισης συναλλαγών από ψηφιακά πορτοφόλια.
Στις 20 Οκτωβρίου, οι χάκερ χρησιμοποίησαν τον φορητό υπολογιστή του μηχανικού που είχε παγιδευτεί μέσω των ψεύτικων συνεντεύξεων, προκειμένου να διεισδύσουν στους υπολογιστές δύο ακόμη εργαζομένων. Σύμφωνα με την Binance, αξιοποίησαν επίσης ένα εσωτερικό εργαλείο τεχνητής νοημοσύνης, χωρίς ωστόσο να δώσουν λεπτομέρειες για τον τρόπο χρήσης του. Λίγες ημέρες αργότερα, χρησιμοποίησαν κλεμμένα διαπιστευτήρια για να ενεργοποιήσουν το κακόβουλο λογισμικό που προκάλεσε τις μη εξουσιοδοτημένες μεταφορές κεφαλαίων.
Οι αρχικές έρευνες της εταιρείας είχαν εντοπίσει ως βασικό σημείο παραβίασης έναν υπολογιστή εργαζομένου. Η ευρύτερη διερεύνηση, ωστόσο, αποκάλυψε μια πολύ πιο σύνθετη αλληλουχία περιστατικών ασφαλείας. Η Binance ανέστειλε προσωρινά τις αναλήψεις προς το τέλος της προηγούμενης εβδομάδας, επαναφέροντας τη λειτουργία τους την Κυριακή.
Αποκατάσταση των κεφαλαίων και βορειοκορεατικό αποτύπωμα
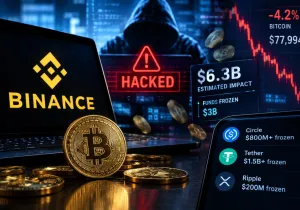
Λίγες ώρες μετά την αποκάλυψη της κλοπής, η Binance ανακοίνωσε ότι θα καλύψει το σύνολο των απωλειών των πελατών της, αξιοποιώντας το ταμείο προστασίας χρηστών Secure Asset Fund for Users (SAFU), καθώς και εταιρικούς πόρους. Παράλληλα, εκδότες stablecoins, μεταξύ των οποίων οι Tether και Circle, κατάφεραν να δεσμεύσουν λίγο λιγότερο από το ήμισυ των κλεμμένων περιουσιακών στοιχείων.
Μέχρι αργά το βράδυ της Κυριακής, ώρα Ανατολικής Ακτής των ΗΠΑ, η πλατφόρμα είχε επεξεργαστεί αναλήψεις ύψους 4,649 δισ. δολαρίων και καταθέσεις περίπου 1,01 δισ. δολαρίων. Η εταιρεία υποστηρίζει ότι έχει πλέον αναπληρώσει το 98% των περιουσιακών στοιχείων που επηρεάστηκαν από την υπόθεση.
Ο ιδρυτής της Binance, Τσανγκπένγκ Ζάο, γνωστός στον χώρο των κρυπτονομισμάτων ως CZ, περιέγραψε τη διαδικασία αποκατάστασης ως ιδιαίτερα απαιτητική. Σε συνέντευξή του στο Yahoo Finance, η οποία μεταδόθηκε την Τρίτη, δήλωσε ότι οι αναλήψεις έχουν αποκατασταθεί, τα συστήματα έχουν επιστρέψει στην κανονική λειτουργία και τα κεφάλαια των χρηστών είναι πλήρως καλυμμένα. Όπως υποστήριξε, κανένας πελάτης δεν υπέστη απώλεια.
Η Binance αποδίδει την κυβερνοεπιχείρηση στη Βόρεια Κορέα, θέση που διατύπωσε επίσης το FBI το προηγούμενο Σαββατοκύριακο, ενώ την ίδια κατεύθυνση δείχνουν και οι εκτιμήσεις εξωτερικών ερευνητών. Η Πιονγκγιάνγκ απέρριψε τις κατηγορίες τη Δευτέρα.
Η εταιρεία προσθέτει ότι έχει αντιμετωπίσει από την αρχή του έτους 57 περιστατικά κυβερνοαπειλών που εκτιμάται ότι συνδέονται με τη Βόρεια Κορέα.